علي بهاء الأوسي
أكتشف الثغرات الأمنية في برمجيات يعتمد عليها مليارات الناس، من منتجات Google نفسها إلى إنستغرام وChatGPT وPinterest. أختبر التطبيق كما يختبره مهاجم حقيقي، ثم أبلّغ الشركة بما أجد حتى يُصلَح.
نبذة
ماذا أعمل
باحث مستقل في أمن التطبيقات من العراق. أقضي وقتي في الأماكن التي تفترض المنصات الكبرى أنها آمنة، باحثًا عن المسافة بين ما يَعِد به التطبيق مستخدميه وما يفرضه خادمه فعلًا. وحين أجدها، أوثّقها وأبلّغ عنها بمسؤولية، ليُغلَق الباب قبل أن يجده أحد غيري.
وخارج برامج مكافآت الثغرات، أعمل عن بُعد مع الشركات على تقييمات أمنية شاملة: أختبر التطبيق كما يهاجمه مهاجم حقيقي، لا بتشغيل أداة فحص آلية والاكتفاء بنتيجتها. أركّز على الويب والموبايل: كيف بُني التطبيق، وكيف يتعامل مع تسجيل الدخول والصلاحيات والبيانات الحساسة، وأين ينكسر ذلك.
التقدير
الشهادة من الشركات نفسها
 Googleلوحة الصدارة
 MetaWhitehat · 2022
 OpenAIقائمة الشرف
 Pinterestقائمة الشرف
التقارير
تقارير أمنية منشورة
لا يُنشر أي تقرير إلا بعد إصلاح الثغرة وموافقة البرنامج على الإفصاح. أغلب التقارير مكتوبة بالإنكليزية.
-
 Write-up
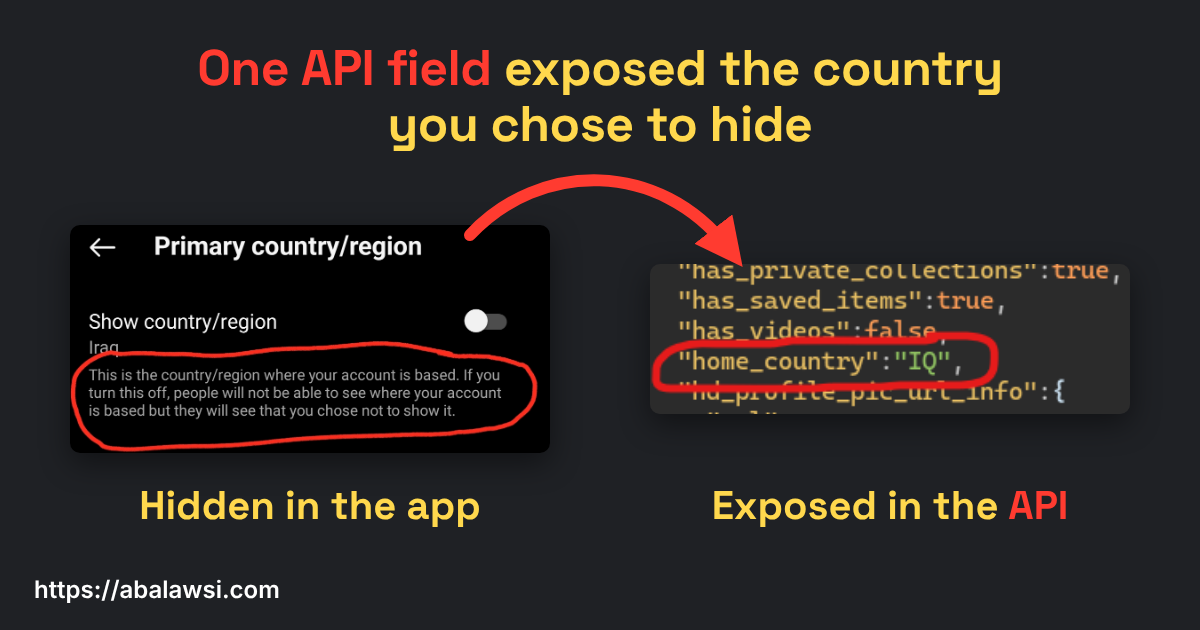
Instagram API exposed the country users chose to hide
Instagram’s user info API returned an account’s home country even after the owner hid it, private accounts included. Meta fixed it as of 2024-04-04.
5 min read #Meta Bug Bounty#Instagram#Privacy -
 Write-up
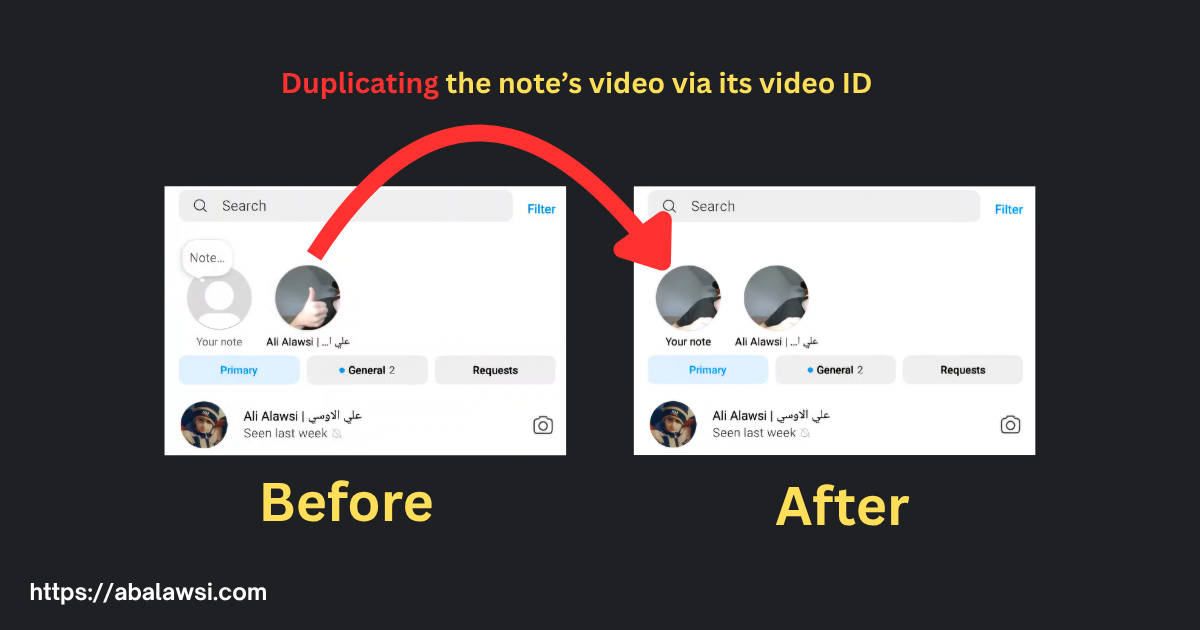
Deleting another user's Instagram video note with a reused ID
Instagram let me attach another account's video-note media to a note of my own, so deleting mine deleted theirs too, with no action from the victim. Meta has since fixed it.
6 min read #Meta Bug Bounty#Instagram#Access Control
تواصل
لنعمل معًا
متاح لأدوار أمن التطبيقات عن بُعد، ولتقييمات أمنية بعقود، وللانتقال للعمل في الخارج. تواصل معي في أي وقت: